近期,某城商银行基于 SmartX 榫卯企业云平台(包括原生虚拟化 ELF、软件定义网络安全 Everoute、分布式文件存储 SMTX 文件存储等组件),分阶段完成了从超融合信创转型、可信资源池建设到构建一表通可信区的实践探索,逐步构建起满足高级别安全合规要求的企业云平台,为中小银行 IT 基础设施渐进式转型提供可靠的方案参考。
阶段一:“由外向内”,构建信创超融合平台
在建设初期,用户面临着信创合规和 IT 基础架构现代化改造的双重需求:
信创合规:在服务器、操作系统、虚拟化等基础软硬件层面逐步实现自主可控。
架构升级:用户原有 IT 基础设施由小型机、x86 服务器、多套虚拟化和磁盘阵列构成,设备类型多、品牌分散,各业务区域缺乏统一管理,部分服务器老化也带来性能与稳定性压力。
对此,用户计划采用具备完善信创生态支持能力的超融合方案,构建统一的信创资源池,同步实现架构升级与信创改造。经过多重验证,用户选择 SmartX 榫卯超融合构建信创资源池,整个转型按照“由外向内”、“异构兼容”的策略分阶段开展:
基于鲲鹏架构服务器的外围试点:首批上线数台 ARM 服务器,承载开发测试、互联网业务、DMZ 和内网管理业务,随后落地信创 OA、邮件等信创业务。
引入海光架构服务器构建异构信创资源池:引入海光架构服务器建立集群,支撑管理业务系统和开发测试区;并对鲲鹏管理业务集群分批扩容。
推进生产业务信创转型:在充分验证信创超融合可靠性后,进一步拓展至反洗钱和核心生产业务场景。
由此,用户以“小步快跑”的方式构建了异构超融合信创集群,避免了多平台并行管理带来的复杂度。
阶段二:基于 Everoute VPC 构建软件定义的可信资源池
在信创资源池建成后,用户开始考虑如何基于信创超融合资源池构建可信资源池,进一步满足一表通监管报送等高级别合规要求。
相比单纯的信创超融合建设,可信资源池的安全与合规要求更高,需要形成隔离的资源空间,与其他空间之间建立清晰边界,对业务访问实施更精细的控制,同时保证报送文件等非结构化数据的完整可靠。而传统依赖物理设备的资源与网络隔离方案投资高、架构冗余、运维复杂,难以高效开展可信区建设。
此前,该行生产网络长期按照物理区域划分为内网、外网、DMZ、测试区、管理区等多个区域。随着信创资源池承载业务增加,网络区域和安全域持续增多,区域间访问主要依赖物理网络设备和安全设备进行转发与策略控制,逐渐暴露管理与安全挑战:
网络分区众多,业务资源被不同物理区域割裂,资源利用率和调度灵活性受限。
横向访问需要跨多级交换机、防火墙和安全设备,链路长、策略变更成本高。
区域内部缺少细粒度逻辑隔离,难以持续满足监管对安全域划分的要求。
新增业务区继续依赖物理网络扩展,将进一步增加设备数量、网络层级和运维复杂度。
针对以上痛点,用户依托既有管理业务区的信创超融合集群,引入榫卯企业云平台的网络安全组件 Everoute,基于虚拟专有云(VPC)能力在资源池内部构建独立的运维管理区,将原本需要单独部署物理集群、独立网络汇聚层和安全设备才能实现的安全域划分,转变为资源池内部的软件定义隔离,构建可信资源池。
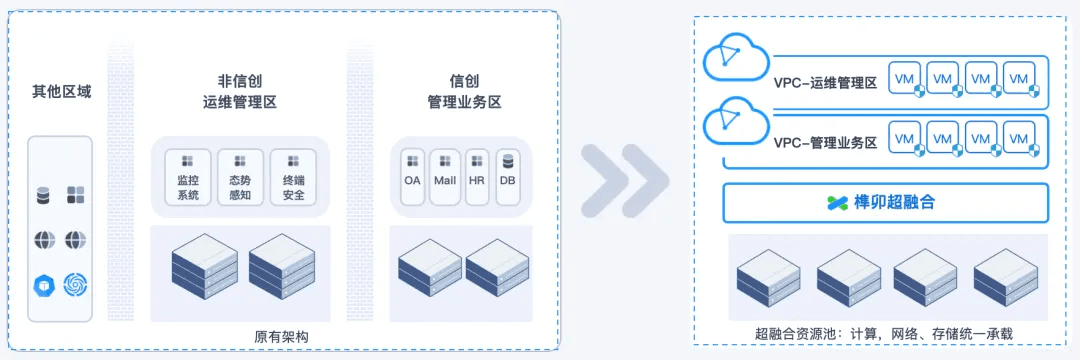
降低硬件成本:无需重构现有数据中心网络,在同一套超融合资源池内承载多个逻辑业务区,避免为单一区域重复建设独立物理集群、汇聚网络和安全设备,降低硬件投入与架构复杂度。
构建软件定义的可信资源池:在虚拟化集群内部构建独立的运维管理区网络,实现区域内部更加精细的逻辑隔离划分,满足安全合规要求。
简化运维管理:子网、路由、网关和访问策略可在软件层统一定义和集中管理,减少传统 VLAN 改造和多设备联动配置。新业务网络环境可在数天甚至数小时内完成交付,提升上线效率。
目前,可信资源池已稳定承载银行监控、态势感知、终端安全防护等运维管理业务系统。基于这一实践,该行不仅验证了基于超融合架构构建可信资源池的可行性,还进一步提升了业务安全隔离性与业务上线效率。
阶段三:基于可信资源池,扩展一表通支持能力
在验证基于虚拟化的业务逻辑隔离能力后,用户计划将可信资源池拓展至对数据边界、访问路径和文件服务要求更高的“一表通”应用场景,构建“一表通可信区”,满足监管报送、数据核验、穿透查询等业务场景的高级别合规要求。
“一表通”是国家金融监督管理总局推行的监管数据报送体系,要求金融机构在自身端建设监管数据可信区,向监管侧提供数据访问与核验服务。相比一般业务隔离,一表通可信区的安全与合规要求更高,需要和银行内网、DMZ/前置区、金融监管侧形成清晰边界,确保核验数据完整、可靠、可控,也因此对基础设施提出了更高要求:
网络隔离:为一表通创建独立网络区域,与现有业务网默认隔离。
安全可控:需要实现应用层级访问控制,以最小权限互通。
共享存储:以文件存储承载报送文件、临时数据与非结构化数据。
监管合规:满足金融监管对数据完整性、可靠性的合规要求。
弹性扩展:资源池可按需扩容,支持未来更多监管报送场景。
简化运维:统一平台管理计算、网络与存储资源。
可信区建设方案
在基于 Everoute VPC 构建的可信资源池基础上,用户进一步引入SMTX 文件存储,构建“一表通可信区”。整体方案以 SmartX 榫卯超融合作为基础设施底座,以 Everoute VPC 实现网络隔离和访问控制,以 SMTX 文件存储提供统一、高可用的共享文件服务,形成计算、网络、存储与安全策略协同的整体建设方案。
其中,Everoute VPC 为“一表通”建立独立的虚拟网络空间,将可信区与银行内网、报送端及 DMZ/监管交互区域进行逻辑隔离。通过 VPC 安全组策略,可根据报送、数据处理、文件访问和监管交互等不同业务关系配置访问规则,使各类业务流量按照最小权限原则进行互通,避免不同网络区域之间形成不必要的访问路径,从而满足监管报送场景对数据边界清晰、访问路径可控和业务区域隔离的要求。
SMTX 文件存储作为可信区内的统一共享文件服务,部署在超融合集群中,承担报送数据文件的集中接收、存储和共享。报送服务器将生成或接收的相关数据文件传送至 SMTX 文件存储,在可信区内部形成统一的文件存储空间,并向应用服务器集群和网关服务提供相应的文件访问能力。应用服务器集群可从共享文件空间读取报送文件,完成数据加工、标准化处理、校验和任务执行;网关服务则可根据业务流程读取或转发相关文件,支撑可信区与监管侧之间的数据交互。
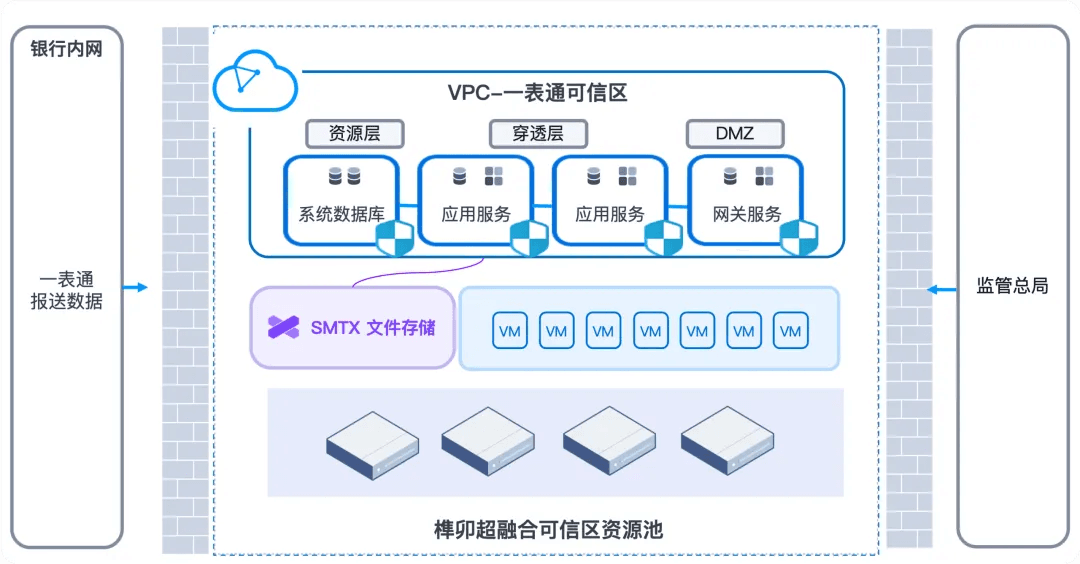
数据链路:贴源数据先进入银行内部的数据仓库,再进入可信区按照监管要求完成标准化和核验,经穿透层支撑监管侧的穿透查询,最终完成监管报送。
文件存储:可信区产生的报送文件与非结构化数据统一由 SMTX 文件存储提供高可用统一文件存储。
安全与交互:可信区通过 DMZ 前置区与监管侧交互,由 VPC 与安全组微分段共同控制访问,只放行必要的数据访问路径,保证数据只在可信区内部按授权流转。
方案价值
架构收益:超融合起步无需大量节点,资源池独立可控,按需弹性扩容。
安全合规保障:VPC 网络隔离和微分段细粒度访问控制;文件访问路径限制在可信区内部,按业务最小授权,满足监管的安全合规要求。
存储收益:SMTX 文件存储提供高可用统一存储,缓解 NAS 压力,为后续替换提供验证入口。
运维收益:统一平台管理计算、网络、存储,降低运维复杂度。
扩展价值:可信区可以复制到数据交换场景,后续可在同一集群构建其他监管区域。
目前,该行已落地 30+ 榫卯企业云基础设施节点,支撑 6 个区域的多种业务系统,包括所有的信创业务系统、一表通系统、智慧厅堂柜面移动授权、受益所有人系统、反洗钱监测报送系统,以及运维管理、管理业务、DMZ、互联网业务、开发测试等相关业务系统。
结语
从信创超融合节点起步,到基于 VPC 实现业务逻辑隔离,再到一表通可信区承载监管报送业务,该行的企业云建设始终是在统一的超融合底座上分阶段扩展架构能力,避免了一次性重构和多平台管理。基于风险与成本可控的建设路径,用户企业云平台逐步补齐了信创、隔离与合规三个层面的能力,也为后续承载更多监管与关键业务场景打下了基础。
点击链接获取获取《面向中小银行的轻量级云计算研究报告》。
推荐阅读:
从“核心验证”到“全域赋能”:SmartX榫卯企业云平台助力银行系统云化演进,稳扎稳打更务实
银行核心系统备库“降本增效”探索:超融合承载Oracle ADG备库的测试验证
安全、灵活、高可用:Everoute 虚拟专有云网络特性解读